Un Wi-Fi de bureau mal configuré peut ralentir les équipes, exposer des fichiers sensibles et compliquer le travail des visiteurs comme des collaborateurs. Pour sécuriser le Wi-Fi de bureau sans perturber l’activité, il faut agir sur deux sujets à la fois, la protection des accès et la stabilité du réseau. Cette démarche conduit naturellement à une question plus large, celle du choix d’une solution Wi-Fi réellement adaptée aux usages professionnels.
La sécurité ne se résume pas à changer le mot de passe de la box. Le type de réseau, le nombre d’utilisateurs, la couverture des locaux et les outils connectés déterminent la solution la plus cohérente. Pour approfondir cette étape et mieux cadrer un projet d’entreprise, l’article comment choisir un réseau wifi professionnel apporte un éclairage utile avant de passer aux réglages de sécurité. Ce rapprochement est particulièrement pertinent lors d’un déménagement, d’une rénovation des bureaux ou d’un renouvellement du matériel, quand il faut améliorer le réseau sans interrompre le travail des équipes.
Commencer par cartographier les usages et les accès
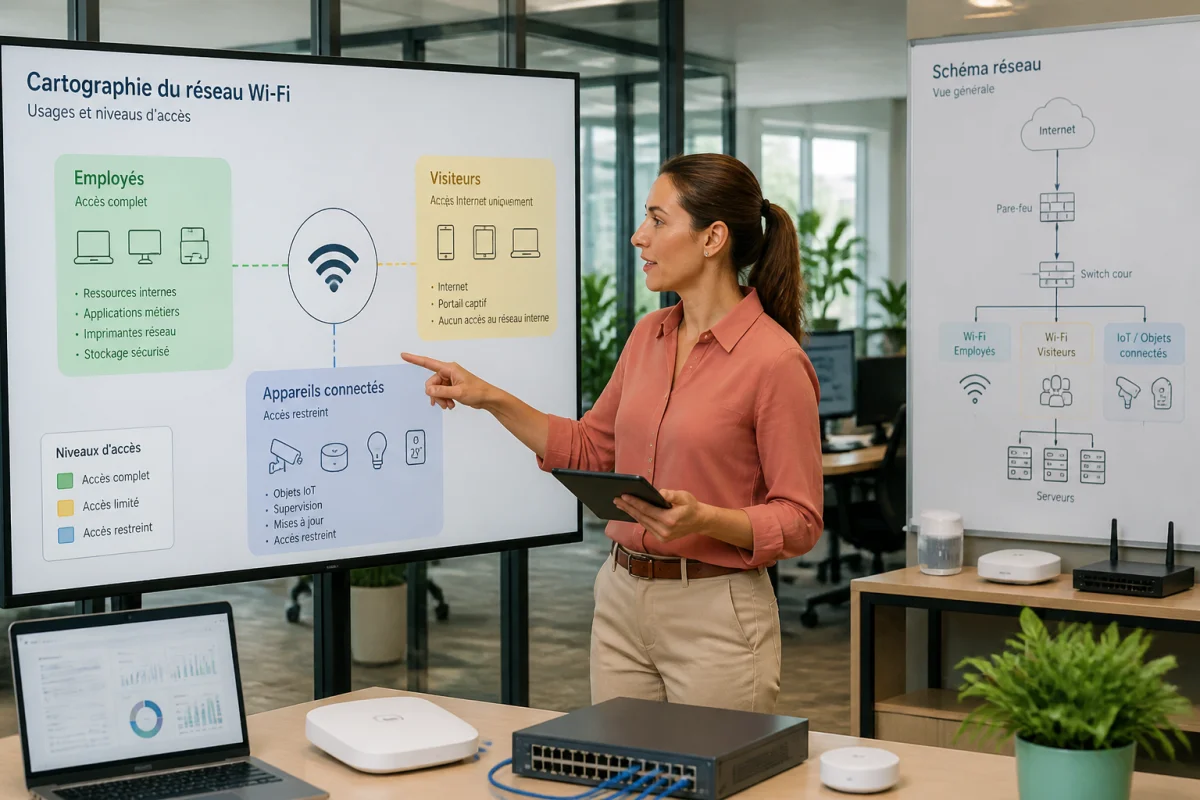
Avant de modifier une configuration, il faut savoir ce que le Wi-Fi transporte. Un ordinateur professionnel, un téléphone, une imprimante, une caméra, un terminal de paiement ou un objet connecté ne présentent pas le même niveau de sensibilité. Un inventaire simple permet de repérer les équipements indispensables et de séparer les usages qui ne doivent pas communiquer entre eux.
Dans une petite entreprise de 25 personnes, un réseau unique peut rapidement mélanger les postes de travail, les smartphones personnels, les visiteurs et les équipements techniques. Une architecture plus propre prévoit généralement un réseau interne pour les collaborateurs, un réseau invité isolé et, si nécessaire, un réseau dédié aux équipements connectés. Cette séparation limite la circulation inutile entre les appareils et facilite le diagnostic lorsqu’un incident survient.
Identifier les zones sensibles
Notez les espaces où sont traitées les données confidentielles, comme la direction, la comptabilité ou les salles de réunion. Vérifiez aussi les zones où le signal est faible. Un Wi-Fi instable pousse parfois les utilisateurs à se rapprocher d’un point d’accès inconnu ou à utiliser des solutions de contournement, ce qui dégrade la maîtrise du réseau.
Un plan des locaux, même réalisé sur papier, aide à repérer les points d’accès, les zones de chevauchement et les endroits où la connexion décroche. Les murs épais, les structures métalliques et certains équipements électriques peuvent réduire la qualité du signal. La sécurité dépend donc aussi de la couverture, car un réseau mal couvert est plus difficile à administrer correctement.
Choisir un chiffrement adapté à l’entreprise
Le chiffrement protège les échanges entre les appareils et les points d’accès. Dans un environnement professionnel, privilégiez le WPA3 lorsque les équipements le prennent en charge. Si le parc comporte encore des appareils plus anciens, un mode mixte WPA2-AES et WPA3 peut faciliter la transition. Le protocole WPA2-TKIP doit être écarté, car il ne correspond plus aux exigences actuelles d’un réseau professionnel.
Pour une équipe amenée à évoluer, l’authentification individuelle avec WPA2-Enterprise ou WPA3-Enterprise offre une gestion plus fine qu’un mot de passe partagé. Elle s’appuie généralement sur un serveur RADIUS et permet de désactiver le compte d’un collaborateur sans changer l’accès de toute l’entreprise. Cette méthode demande un déploiement plus structuré, mais elle devient pertinente dès que le nombre d’utilisateurs, de sites ou de prestataires augmente.
Gérer les mots de passe avec méthode
Un mot de passe Wi-Fi professionnel doit être long, unique et conservé dans un gestionnaire sécurisé. Évitez les noms de société, les adresses, les numéros de téléphone et les suites faciles à deviner. Si un accès partagé reste nécessaire, prévoyez une rotation lors du départ d’un collaborateur, après l’intervention d’un prestataire ou dès qu’un doute apparaît.
Le mot de passe d’administration des points d’accès doit être différent de celui utilisé pour se connecter au Wi-Fi. Cette distinction est simple, mais elle évite qu’une personne disposant de l’accès réseau puisse réutiliser les mêmes identifiants pour modifier la configuration.
Créer une séparation claire entre les réseaux
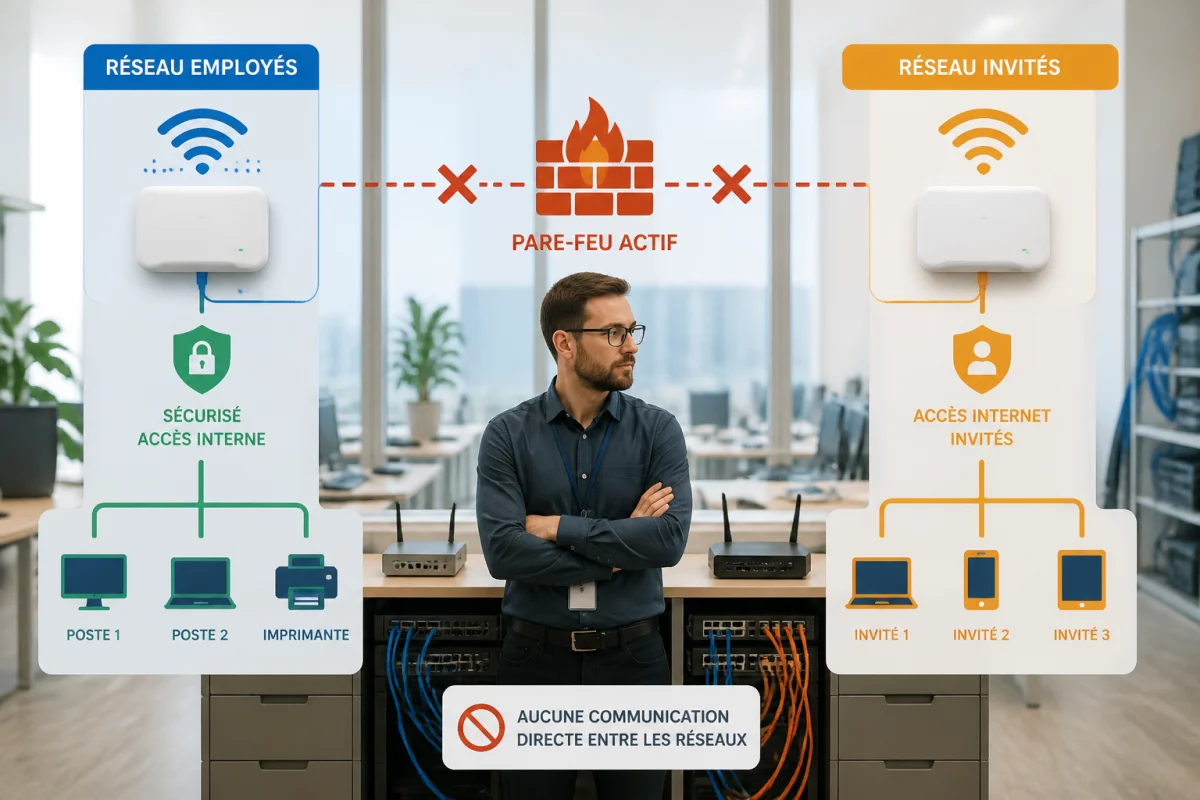
La segmentation constitue l’un des leviers les plus efficaces pour sécuriser un réseau de bureau. Elle peut reposer sur plusieurs SSID associés à des VLAN distincts. Le réseau interne donne accès aux ressources de l’entreprise, le réseau invité autorise uniquement l’accès à Internet et le réseau dédié aux objets connectés limite les communications aux services nécessaires.
Pour un réseau invité, activez l’isolation des clients afin que les appareils connectés ne puissent pas se voir entre eux. Désactivez également l’accès aux imprimantes, aux serveurs et aux interfaces d’administration. Un visiteur doit pouvoir consulter ses messages ou participer à une visioconférence sans atteindre les ressources internes.
La segmentation doit rester lisible pour les équipes qui assurent la maintenance. Trois réseaux bien documentés valent mieux qu’une configuration complexe dont personne ne connaît les règles. Pour chaque réseau, indiquez son objectif, les utilisateurs autorisés, les ressources accessibles et la personne responsable de sa gestion.
Renforcer la configuration des équipements
Les points d’accès, routeurs et contrôleurs doivent être administrés comme des équipements sensibles. Commencez par remplacer les identifiants d’origine, désactiver l’administration depuis Internet et limiter l’accès à l’interface de gestion au réseau interne ou à un accès VPN. Activez les mises à jour automatiques lorsqu’elles sont maîtrisées, ou planifiez une vérification mensuelle du firmware.
La fonction WPS doit être désactivée lorsqu’elle n’est pas indispensable. Le SSID n’a pas besoin de révéler le nom de l’entreprise, l’adresse du site ou le service qui l’utilise. Masquer le SSID ne constitue pas une mesure de sécurité suffisante, mais choisir un nom neutre réduit les informations exposées publiquement.
Conservez une sauvegarde de la configuration après chaque modification importante. Ajoutez la date, la nature du changement et le nom de la personne qui l’a réalisé. En cas de panne ou de remplacement d’un équipement, cette documentation réduit fortement le temps nécessaire pour remettre le réseau en service.
Stabiliser le Wi-Fi sans dégrader la sécurité
Un réseau sécurisé doit aussi rester agréable à utiliser. La stabilité ne dépend pas uniquement du débit de l’abonnement Internet. Elle repose sur le positionnement des points d’accès, le nombre d’appareils par zone, la capacité des équipements et le réglage des canaux radio.
Dans des bureaux classiques, le 5 GHz offre généralement de bonnes performances à courte et moyenne distance, tandis que le 2,4 GHz peut mieux traverser certains obstacles mais subit davantage d’interférences. Le 6 GHz peut compléter l’installation avec des appareils compatibles. L’objectif n’est pas d’activer toutes les bandes sans réflexion, mais d’adapter la couverture aux usages réels et aux caractéristiques des locaux.
Prévoir les moments de forte charge
Testez le réseau pendant une visioconférence collective, une période de synchronisation de fichiers ou une réunion réunissant plusieurs smartphones et ordinateurs. Un test réalisé lorsque les bureaux sont presque vides ne reflète pas les conditions habituelles. Mesurez la qualité de connexion à plusieurs endroits, notamment dans les salles de réunion et près des espaces d’accueil.
Un point d’accès surchargé peut provoquer des coupures alors que la puissance du signal paraît correcte. La répartition des équipements, l’ajout d’un point d’accès ou le réglage de la puissance d’émission peuvent améliorer la situation. Ces changements doivent être validés après mesure, car augmenter la puissance partout peut créer davantage de chevauchements radio.
Surveiller les connexions et réagir rapidement
La journalisation permet de repérer les comportements inhabituels, les échecs d’authentification répétés et les appareils inconnus. Activez les journaux disponibles sur le contrôleur Wi-Fi et définissez une durée de conservation compatible avec vos règles internes. L’objectif est de disposer d’éléments utiles pour comprendre un incident, sans collecter des informations dont l’entreprise n’a pas besoin.
Une revue mensuelle peut tenir en quelques vérifications. Contrôlez les appareils connectés, les comptes encore actifs, les versions logicielles, l’état des sauvegardes et la présence éventuelle d’un équipement non identifié. Cette routine permet de corriger les écarts avant qu’ils ne deviennent une interruption de service.
Préparez aussi une procédure courte en cas de perte d’un ordinateur ou de départ précipité d’un collaborateur. La désactivation du compte, la révocation des accès distants, la modification des secrets concernés et la conservation des journaux doivent être attribuées à des personnes précises. Une consigne écrite est plus fiable qu’une décision improvisée dans l’urgence.
Les erreurs fréquentes à corriger
La première erreur consiste à utiliser le même réseau et le même mot de passe pour les salariés et les visiteurs. La deuxième est de laisser les identifiants d’administration fournis par défaut. La troisième est de repousser les mises à jour parce que le réseau fonctionne encore. Une quatrième erreur consiste à ajouter des répéteurs grand public sans vérifier leur mode de gestion ni leur compatibilité avec la segmentation.
Il faut également éviter de multiplier les noms de réseau sans règle claire. Chaque SSID supplémentaire augmente la complexité de la maintenance et peut dégrader l’expérience utilisateur. Une configuration efficace reste compréhensible, documentée et alignée sur les besoins réels de l’entreprise.
Mettre en place un plan d’action immédiat
Pour avancer sans immobiliser les équipes, commencez par sauvegarder la configuration actuelle et recenser les équipements. Programmez ensuite les changements pendant une plage de faible activité, en prévoyant un accès de secours et un retour à la configuration précédente. Testez d’abord un petit groupe d’appareils, puis élargissez progressivement le déploiement.
Une première session de travail peut se concentrer sur quatre actions concrètes, remplacer les identifiants d’administration, activer un chiffrement moderne, séparer le réseau invité du réseau interne et installer les mises à jour disponibles. Dans un second temps, la segmentation avancée, l’authentification individuelle et la supervision peuvent être déployées selon la taille du parc et la sensibilité des données.
Faire du Wi-Fi un support fiable pour le travail
Sécuriser le Wi-Fi de bureau ne consiste pas à empiler des options techniques. Il s’agit de construire un accès adapté aux usages, de limiter les communications inutiles et de pouvoir identifier rapidement ce qui se passe sur le réseau. La meilleure configuration est celle qui protège les données tout en restant assez stable et simple pour accompagner le quotidien des équipes.
En traitant ensemble la couverture, le choix des équipements, l’authentification et la supervision, l’entreprise évite les corrections ponctuelles qui se contredisent. Un audit léger, une documentation à jour et une vérification régulière suffisent déjà à élever nettement le niveau de sécurité. Le réseau devient alors un outil de productivité maîtrisé, plutôt qu’une source de ralentissements et d’interventions imprévues.