Un smartphone perdu, volé ou simplement laissé déverrouillé peut exposer bien plus qu’un carnet de contacts. Les échanges avec les clients, les accès aux réseaux sociaux, les documents partagés et les codes de récupération y sont souvent réunis. Pour protéger ses données sur smartphone, il faut donc agir avant l’incident, avec quelques réglages simples et une organisation adaptée aux usages professionnels. Cette logique de prévention rejoint aussi une situation très concrète : lorsque le téléphone cesse de fonctionner correctement, l’accès aux données et aux outils de travail peut être interrompu en quelques minutes.
Une panne ne signifie pas toujours une perte de données, mais elle rend les sauvegardes et les accès de secours particulièrement précieux. Un téléphone qui redémarre en boucle mérite justement une analyse méthodique pour identifier l’origine du problème et éviter les manipulations précipitées. Le guide consacré à ce cas aide à examiner les causes possibles, tandis que les conseils ci-dessous permettent de réduire l’impact d’une panne, d’une perte ou d’une tentative d’accès non autorisé. Dans les deux situations, le bon réflexe consiste à préparer son téléphone avant que l’urgence ne survienne.
Commencer par sécuriser l’accès au téléphone
La première barrière reste le verrouillage de l’écran. Un code à six chiffres constitue déjà une base plus solide qu’un code court ou qu’un schéma facile à reproduire. Pour les données sensibles, un mot de passe alphanumérique apporte un niveau supplémentaire, à condition de rester suffisamment pratique pour être utilisé au quotidien.
La biométrie, comme l’empreinte digitale ou la reconnaissance faciale, améliore la facilité d’utilisation, mais elle ne remplace pas le code principal. Celui-ci reste demandé après un redémarrage, après une longue période sans déverrouillage ou lorsque le système estime qu’une vérification supplémentaire est nécessaire. Le code ne doit pas reprendre une date de naissance, un numéro de société ou une suite visible sur un clavier.
Le verrouillage automatique mérite aussi un réglage attentif. Un délai d’une à deux minutes convient généralement à un usage professionnel. Un délai trop long laisse une fenêtre inutile en cas d’oubli sur un bureau, dans un taxi ou dans une salle de réunion. Le contenu des notifications doit également être masqué sur l’écran verrouillé, notamment pour les messages, les codes à usage unique et les informations de clients.
Activer une sauvegarde réellement exploitable
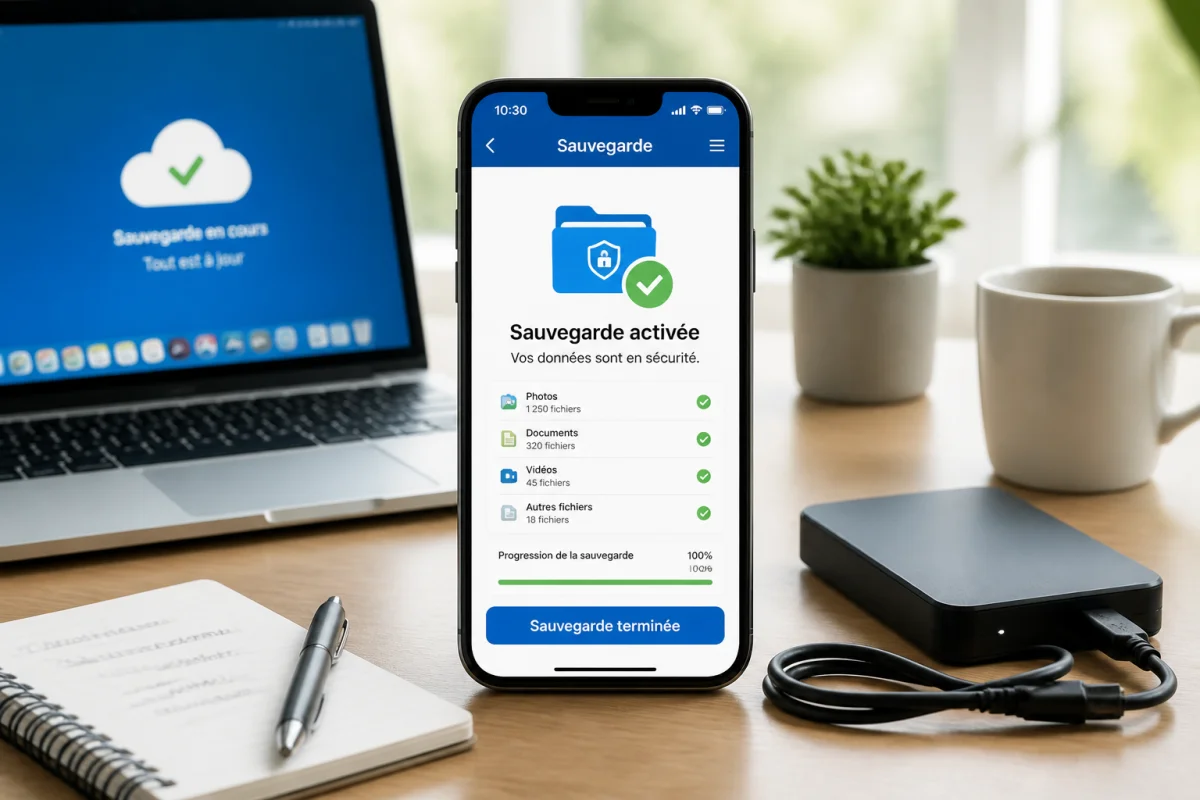
Une sauvegarde n’est utile que si elle contient les éléments nécessaires et si elle peut être restaurée. Sur iPhone, la sauvegarde iCloud peut couvrir les réglages, les données d’applications et certaines informations personnelles. Sur Android, la sauvegarde du compte Google joue un rôle similaire, avec des variations selon la marque, la version du système et les applications utilisées.
Le contrôle le plus simple consiste à vérifier la date de la dernière sauvegarde et l’espace disponible dans le compte associé. Une sauvegarde datant de plusieurs mois donne une fausse impression de sécurité. Pour un téléphone utilisé chaque jour, une exécution automatique régulière, idéalement lorsque l’appareil est connecté au Wi-Fi et à la charge, limite les pertes en cas de panne ou de remplacement.
Les photos et les fichiers professionnels doivent être traités séparément. Une galerie synchronisée ne garantit pas que les pièces jointes stockées dans une application de messagerie ou dans un dossier local soient récupérables. Les documents de travail importants doivent rester dans l’espace de stockage prévu par l’entreprise, avec une synchronisation vérifiée depuis un autre appareil. Un test de restauration sur un téléphone de remplacement permet de repérer les oublis avant l’incident.
Réduire les données accessibles aux applications
Au fil des installations, de nombreuses applications obtiennent l’accès à la localisation, aux contacts, au microphone, à l’appareil photo ou aux fichiers. Ces autorisations sont parfois accordées rapidement sans correspondre au besoin réel du service. Un audit de quinze minutes suffit souvent à faire le tri.
Dans les réglages de confidentialité, examinez chaque permission par catégorie plutôt que de parcourir toutes les applications au hasard. Une application de retouche photo peut avoir besoin de sélectionner des images, mais pas de consulter en permanence la localisation. Un outil de réservation peut demander un accès ponctuel à la position, sans nécessiter une autorisation permanente. Les options « lors de l’utilisation » ou « demander à chaque fois » réduisent l’exposition tout en conservant la fonction utile.
Les applications inutilisées depuis plusieurs mois doivent être supprimées, surtout lorsqu’elles conservent une session ouverte. Il faut aussi éviter les versions téléchargées depuis des sites inconnus ou des fichiers envoyés par message. Les boutiques officielles ne suppriment pas tout risque, mais elles offrent un cadre de distribution et de mise à jour plus contrôlé.
Protéger les comptes qui donnent accès au téléphone
Le compte Apple ou Google associé au smartphone est une clé centrale. Une personne qui prend le contrôle de ce compte peut parfois localiser l’appareil, modifier des réglages, accéder aux sauvegardes ou récupérer des données synchronisées. Son mot de passe doit être unique et ne jamais être réutilisé pour un outil professionnel, une messagerie ou un réseau social.
L’authentification à deux facteurs doit être activée sur ce compte ainsi que sur les services qui contiennent des informations commerciales. Une application d’authentification constitue une solution pratique, mais les codes de secours doivent être conservés hors du téléphone, dans un gestionnaire de mots de passe ou dans un espace sécurisé prévu par l’entreprise. Stocker ces codes dans une simple note intitulée « accès importants » annule une partie du bénéfice recherché.
Sur un téléphone professionnel, le gestionnaire de mots de passe permet de distinguer les identifiants personnels des accès de l’entreprise. Il évite aussi de conserver des mots de passe dans des notes non chiffrées ou dans des conversations. Lorsqu’un collaborateur quitte une équipe, les accès partagés doivent être renouvelés, même si le téléphone a été restitué.
Maîtriser les connexions et les échanges de fichiers
Le Wi-Fi public n’est pas automatiquement dangereux, mais il impose davantage de prudence. Les opérations sensibles, comme l’administration d’un site, la validation d’un paiement ou l’accès à un espace client, doivent idéalement être réalisées depuis un réseau connu ou via le VPN de l’entreprise. La désactivation de la connexion automatique aux réseaux ouverts évite également que le téléphone se connecte sans action volontaire.
Le Bluetooth, le partage de connexion et les fonctions de partage de proximité doivent être désactivés lorsqu’ils ne servent pas. Cette habitude réduit les connexions involontaires dans les lieux très fréquentés. Il faut aussi vérifier le nom du destinataire avant d’envoyer un document, car une erreur de partage est souvent plus rapide qu’une attaque technique.
Les liens reçus par SMS, messagerie instantanée ou courrier électronique doivent être examinés avec le même sérieux que sur un ordinateur. Une demande urgente de validation, de paiement ou de réinitialisation de mot de passe mérite une vérification par un autre canal. Pour une agence ou une entreprise, une règle simple peut être définie : aucune modification d’accès ou de coordonnées bancaires n’est validée depuis un lien reçu sans confirmation directe auprès de l’interlocuteur.
Préparer la perte, le vol ou la panne
La fonction de localisation de l’appareil doit être activée avant sa disparition. Elle permet généralement de faire sonner le téléphone, de le verrouiller à distance et, si nécessaire, d’effacer ses données. Le message affiché sur l’écran verrouillé peut indiquer un moyen de contact sans révéler d’informations personnelles. Cette configuration doit être vérifiée sur le compte associé, pas seulement supposée active.
En cas de perte, le premier réflexe consiste à verrouiller l’appareil à distance, puis à changer les mots de passe des comptes les plus sensibles depuis un autre équipement. Les sessions ouvertes dans les applications professionnelles doivent être révoquées lorsque le service le permet. Si une carte SIM est concernée, l’opérateur doit être contacté rapidement pour suspendre la ligne et empêcher l’utilisation de la fonction de récupération par SMS.
La panne demande une approche différente. Avant une réinitialisation, un remplacement de batterie ou une suppression de données, il faut vérifier si une sauvegarde récente existe et noter les symptômes précis. Un téléphone qui redémarre après l’installation d’une application, après une mise à jour ou lorsque la batterie est faible ne se traite pas forcément de la même manière. Ces observations facilitent le diagnostic et évitent d’effacer des données encore récupérables.
Adopter une routine de sécurité réaliste
La sécurité devient efficace lorsqu’elle s’intègre au fonctionnement habituel de l’équipe. Une vérification mensuelle peut couvrir la date de sauvegarde, l’espace disponible, les mises à jour, les applications installées et les appareils connectés au compte principal. Cette routine prend peu de temps et permet de corriger progressivement les réglages oubliés.
Les mises à jour du système et des applications doivent être installées dès que possible, particulièrement lorsqu’elles corrigent une faille de sécurité. Avant une mise à jour majeure, une sauvegarde vérifiée et une batterie suffisamment chargée réduisent le risque d’interruption. Les téléphones anciens qui ne reçoivent plus de correctifs doivent être identifiés afin d’organiser leur remplacement sans attendre une panne.
Pour les petites entreprises, une règle écrite d’une page peut suffire. Elle précise le verrouillage attendu, les applications autorisées, la conduite à tenir en cas de perte, le responsable à prévenir et la méthode de récupération des comptes. Cette préparation évite qu’un salarié doive improviser seul alors que le téléphone contient des données clients ou des accès administratifs.
Les erreurs qui exposent le plus souvent les données
La première erreur consiste à utiliser le même mot de passe partout. La deuxième est de conserver des codes sensibles dans une note non protégée. Viennent ensuite le partage familial d’un compte professionnel, l’installation d’applications dont l’origine est incertaine et le maintien d’un ancien téléphone connecté aux comptes après son remplacement.
Un autre réflexe à corriger consiste à repousser la sauvegarde jusqu’au moment où le téléphone montre des signes de faiblesse. Lorsque l’appareil redémarre, chauffe fortement ou devient instable, chaque manipulation supplémentaire peut compliquer la récupération. La sauvegarde et la vérification des accès doivent donc être réalisées quand le téléphone fonctionne normalement, pas pendant l’urgence.
Faire de la sécurité mobile un avantage opérationnel
Protéger ses données sur smartphone ne signifie pas rendre chaque usage plus compliqué. Il s’agit plutôt de choisir quelques protections discrètes, puis de les vérifier à intervalles réguliers. Un code robuste, des notifications masquées, des permissions limitées, une sauvegarde testée et des comptes protégés par une double authentification couvrent déjà les incidents les plus courants.
Pour une entreprise, la meilleure mesure reste celle qui fonctionne même lorsque le téléphone est perdu ou inutilisable. En préparant un appareil de remplacement, en conservant les codes de récupération hors ligne et en documentant les contacts à prévenir, l’équipe gagne du temps au moment où elle en a le plus besoin. La protection des données devient alors une pratique concrète de continuité d’activité, au même titre que la sauvegarde d’un site ou la sécurisation des accès administrateurs.